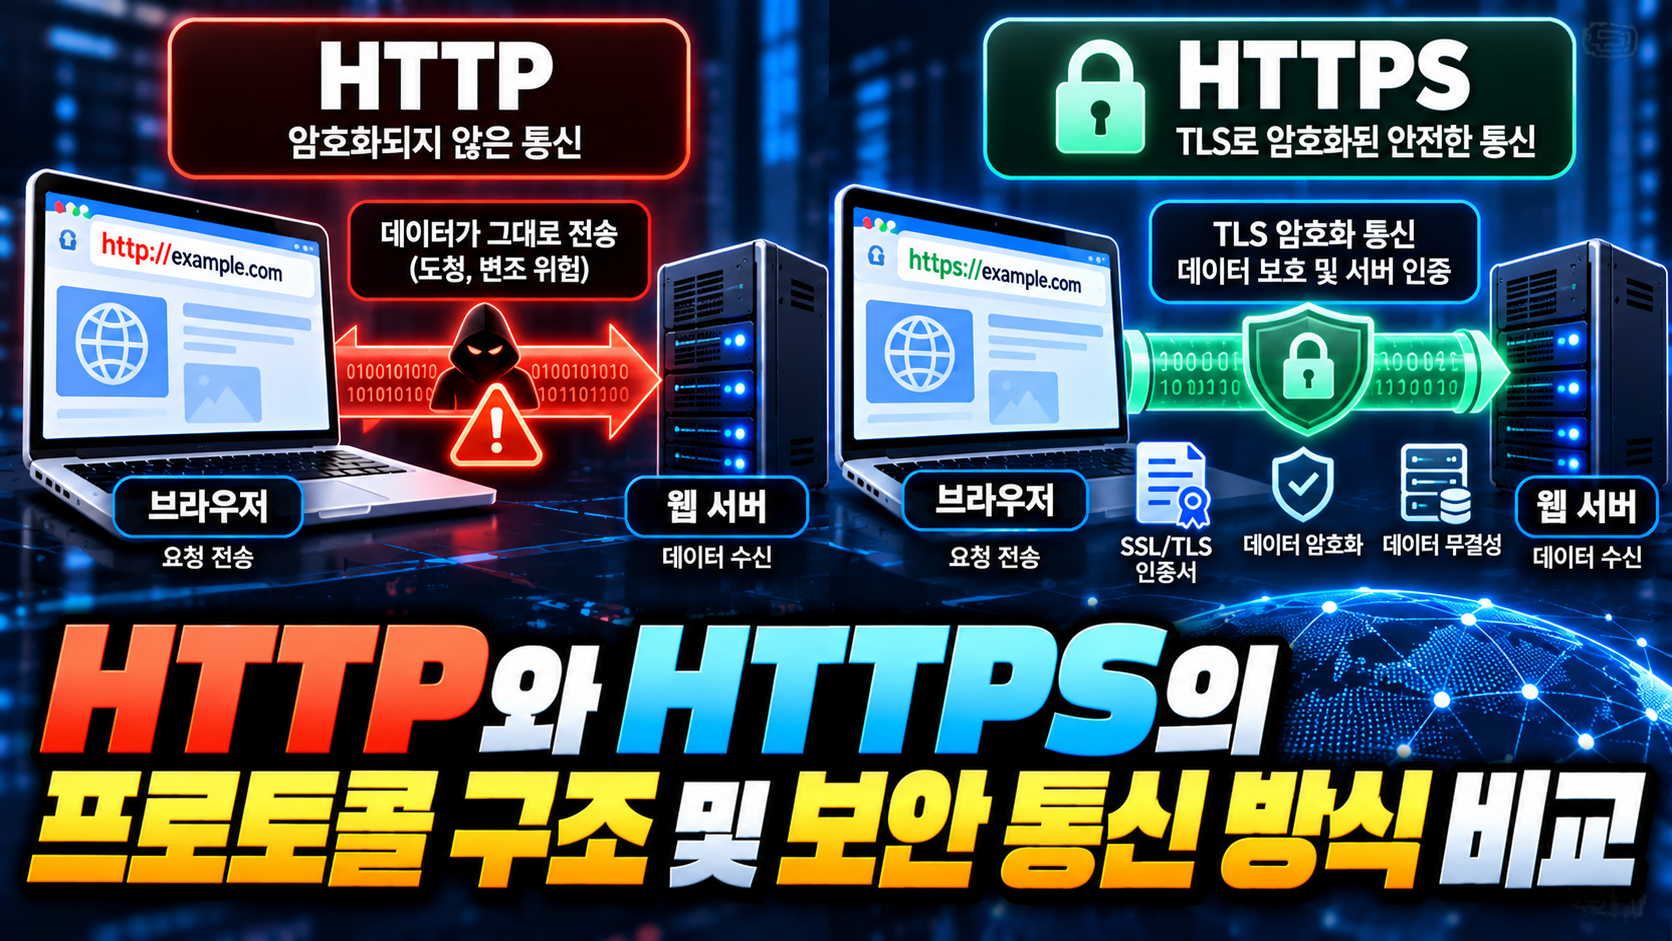
인터넷에서 웹사이트에 접속하거나 온라인 서비스를 이용할 때 가장 기본적으로 사용되는 통신 기술이 바로 HTTP와 HTTPS 프로토콜입니다. 사용자가 브라우저에 웹사이트 주소를 입력하면 브라우저와 웹 서버는 정해진 통신 규칙에 따라 데이터를 주고받습니다. 이 과정에서 중요한 역할을 수행하는 것이 HTTP(HyperText Transfer Protocol)와 HTTPS(HyperText Transfer Protocol Secure)입니다.
HTTP는 웹 브라우저와 서버 사이에서 데이터를 요청하고 응답하는 데 사용되는 프로토콜이며, HTTPS는 HTTP 통신에 TLS(Transport Layer Security) 보안을 적용한 방식입니다.
두 프로토콜은 웹페이지를 전달한다는 기본적인 목적은 같지만, 데이터 암호화와 서버 인증, 정보 보호 측면에서 중요한 차이가 있습니다.
특히 개인정보 보호와 웹사이트 보안의 중요성이 높아지면서 HTTPS는 현대 웹사이트 운영에 필수적인 기술로 자리 잡았습니다.
이번 글에서는 HTTP와 HTTPS의 개념, 프로토콜 구조, 요청과 응답 과정, TLS 암호화 원리, SSL 인증서의 역할, 웹사이트 성능과 SEO에 미치는 영향까지 자세히 알아보겠습니다.
1. HTTP 프로토콜이란 무엇인가?
HTTP는 웹 브라우저와 웹 서버가 데이터를 주고받기 위해 사용하는 애플리케이션 계층의 통신 프로토콜입니다.
웹사이트에서 HTML 문서, 이미지, CSS, JavaScript 등의 리소스를 요청하고 전달하는 과정에 사용됩니다.
예를 들어 사용자가 브라우저에 http://example.com이라는 주소를 입력하면 브라우저는 해당 서버에 HTTP 요청을 전송합니다.
서버는 요청을 분석한 후 적절한 HTTP 응답을 반환하며, 브라우저는 전달받은 데이터를 활용하여 웹페이지를 표시합니다.
HTTP의 대표적인 특징은 다음과 같습니다.
- 클라이언트와 서버 사이의 요청 및 응답 구조를 사용합니다.
- GET, POST, PUT, DELETE 등 다양한 요청 메서드를 지원합니다.
- 상태 코드로 요청 처리 결과를 전달합니다.
- 기본적으로 무상태성(Stateless) 프로토콜입니다.
- HTTP 자체에는 통신 내용을 암호화하는 기능이 포함되어 있지 않습니다.
여기서 무상태성이란 서버가 각각의 HTTP 요청을 독립적으로 처리하는 특성을 의미합니다.
다만 쿠키, 세션, 인증 토큰 등의 기술을 활용하면 사용자 로그인 상태나 장바구니 정보 등을 유지할 수 있습니다.
2. HTTP 요청과 응답의 기본 구조
HTTP 통신은 클라이언트가 서버에 요청을 보내고 서버가 그에 대한 응답을 반환하는 방식으로 이루어집니다.
HTTP/1.1 메시지를 기준으로 요청 구조를 살펴보면 다음과 같습니다.
GET /index.html HTTP/1.1
Host: example.com
Accept: text/html
User-Agent: ExampleBrowser/1.0
위 요청에서 GET은 서버에 리소스를 요청하는 HTTP 메서드입니다.
/index.html은 요청 대상 경로이며, HTTP/1.1은 사용되는 HTTP 프로토콜 버전을 의미합니다.
Host 헤더는 요청하려는 호스트를 지정하며, Accept 헤더는 클라이언트가 처리할 수 있는 콘텐츠 유형을 나타냅니다.
서버가 요청을 정상적으로 처리하면 다음과 같은 응답을 반환할 수 있습니다.
HTTP/1.1 200 OK
Content-Type: text/html; charset=UTF-8
Content-Length: 42

<html><body><h1>Hello</h1></body></html>
HTTP 응답에는 상태 코드, 응답 헤더, 메시지 본문 등이 포함됩니다.
대표적인 HTTP 상태 코드는 다음과 같습니다.
| 상태 코드 | 의미 | 설명 |
|---|---|---|
| 200 | OK | 요청이 정상적으로 처리됨 |
| 301 | Moved Permanently | 리소스가 영구적으로 이동함 |
| 302 | Found | 다른 주소로 임시 이동하도록 안내 |
| 403 | Forbidden | 서버가 요청을 거부함 |
| 404 | Not Found | 요청한 리소스를 찾을 수 없음 |
| 500 | Internal Server Error | 서버 내부 오류 발생 |
| 503 | Service Unavailable | 서버가 일시적으로 요청을 처리할 수 없음 |
이러한 상태 코드는 브라우저뿐 아니라 검색엔진 크롤러가 웹페이지의 상태를 이해하는 데도 중요한 역할을 합니다.
3. HTTPS 프로토콜이란 무엇인가?
HTTPS는 HTTP 통신에 TLS 보안 기술을 적용하여 데이터를 암호화하고 통신 상대의 신원을 검증할 수 있도록 설계된 방식입니다.
HTTP와 HTTPS는 기본적으로 동일한 HTTP 요청과 응답 의미 체계를 사용합니다.
그러나 HTTPS에서는 브라우저와 서버 사이의 통신을 보호하기 위해 TLS가 사용됩니다.
예를 들어 사용자가 https://example.com에 접속하면 브라우저는 서버와 보안 연결을 설정한 후 HTTP 요청을 전송합니다.
이 과정에서 TLS는 데이터의 기밀성과 무결성을 보호하고 서버 인증을 지원합니다.
HTTPS의 주요 특징은 다음과 같습니다.
- 전송 데이터 암호화
- 서버 인증서를 통한 서버 신원 확인
- 전송 데이터의 무결성 보호
- 네트워크 구간의 도청 및 변조 위험 감소
- 브라우저 보안 기능과의 높은 호환성
다만 HTTPS가 적용되었다고 해서 웹사이트 자체가 모든 보안 위협으로부터 안전하다는 의미는 아닙니다.
악성 웹사이트도 HTTPS를 사용할 수 있으며, 서버 취약점이나 계정 탈취 등의 문제는 별도의 보안 관리가 필요합니다.
4. HTTP와 HTTPS의 주요 차이점 비교
HTTP와 HTTPS는 웹사이트 데이터를 전달한다는 공통점이 있지만 보안 통신 방식에 차이가 있습니다.
| 구분 | HTTP | HTTPS |
|---|---|---|
| 기본 개념 | 웹 데이터 전송 프로토콜 | TLS로 보호되는 HTTP |
| 데이터 암호화 | 기본적으로 없음 | TLS 암호화 적용 |
| 기본 포트 | 80 | 443 |
| 서버 인증 | 기본 제공하지 않음 | 인증서 기반 서버 인증 |
| 데이터 무결성 보호 | 기본 제공하지 않음 | TLS를 통해 보호 |
| URL 형식 | http:// | https:// |
| 통신 보안 | 도청 및 변조에 취약 | 전송 구간 보안 강화 |
| SEO 관점 | HTTPS 대비 보안상 불리 | 구글 검색의 랭킹 신호 중 하나 |
HTTP는 통신 내용을 암호화하지 않기 때문에 네트워크를 관찰할 수 있는 공격자가 전송 데이터를 확인하거나 변조할 위험이 있습니다.
반면 HTTPS는 TLS를 활용하여 이러한 위험을 줄입니다.
현재 대부분의 주요 웹사이트에서는 HTTPS를 기본적으로 사용하고 있으며, 웹 브라우저도 안전하지 않은 HTTP 연결에 대해 경고를 표시할 수 있습니다.
5. HTTPS의 TLS 암호화 통신 구조
HTTPS의 핵심은 TLS 프로토콜을 이용한 보안 통신입니다.
TLS는 클라이언트와 서버 사이에서 암호화된 연결을 수립하고 데이터를 안전하게 교환할 수 있도록 지원합니다.
HTTP/1.1과 HTTP/2에서는 일반적으로 TLS가 TCP 연결 위에서 동작하며, HTTP/3에서는 QUIC 프로토콜에 TLS 1.3의 보안 연결 수립 기능이 통합되어 사용됩니다.
HTTP와 HTTPS의 통신 구조 비교
HTTP클라이언트
암호화되지 않은 통신웹 서버
HTTPS클라이언트
TLS 암호화 통신웹 서버
HTTPS는 HTTP 데이터가 네트워크에서 전달되는 구간을 암호화하고 무결성을 보호합니다.
5.1 TLS 핸드셰이크란?
TLS 핸드셰이크(Handshake)는 클라이언트와 서버가 암호화 통신을 시작하기 전에 보안 연결에 필요한 정보를 교환하는 과정입니다.
TLS 1.3을 기준으로 대표적인 연결 과정은 다음과 같습니다.
- 클라이언트가 지원하는 암호화 알고리즘과 키 교환 정보를 서버에 전달합니다.
- 서버는 사용할 암호화 방식과 키 교환 정보를 선택합니다.
- 서버가 인증서를 전달하고 자신의 신원을 증명합니다.
- 클라이언트는 인증서의 유효성과 신뢰성을 검증합니다.
- 양측이 공유 비밀을 기반으로 암호화에 필요한 세션 키를 생성합니다.
- 핸드셰이크가 완료되면 암호화된 HTTP 데이터를 주고받습니다.
이 과정에서 서버 인증서와 공개키 암호 기술이 중요한 역할을 수행합니다.
현대 TLS에서는 일반적으로 공개키 기반 키 교환을 통해 공유 비밀을 만들고, 실제 애플리케이션 데이터는 효율적인 대칭키 암호화 방식으로 보호합니다.
6. SSL 인증서와 TLS 인증서의 역할
웹사이트에서 흔히 사용하는 SSL 인증서라는 표현은 역사적인 명칭입니다.
실제로 현대 HTTPS 통신에서는 오래된 SSL 프로토콜 대신 TLS 프로토콜이 사용됩니다.
따라서 기술적으로는 TLS 인증서 또는 서버 인증서라고 부르는 것이 더 정확합니다.
웹사이트 인증서는 일반적으로 X.509 형식을 사용하며, 서버의 공개키와 도메인 정보, 발급자 정보, 유효기간 등의 내용을 포함합니다.
브라우저는 인증서가 신뢰할 수 있는 인증기관(CA)에 의해 발급되었는지, 접속한 도메인과 일치하는지, 유효기간이 지나지 않았는지 등을 확인합니다.
인증서의 주요 유형
웹사이트 인증서는 검증 방식에 따라 다음과 같이 구분할 수 있습니다.
- DV(Domain Validation): 도메인 제어 권한을 확인하여 발급
- OV(Organization Validation): 도메인 권한과 조직 정보를 검증하여 발급
- EV(Extended Validation): 보다 엄격한 조직 검증 절차를 거쳐 발급
이러한 인증서는 검증 절차에 차이가 있지만, 동일한 TLS 설정과 암호화 알고리즘을 사용하는 경우 암호화 강도가 인증서 유형만으로 달라지는 것은 아닙니다.
일반적인 개인 블로그나 워드프레스 웹사이트에서는 DV 인증서로도 HTTPS 연결을 안전하게 구성할 수 있습니다.
7. HTTP/1.1, HTTP/2, HTTP/3의 구조와 차이
HTTP는 인터넷 환경의 변화에 따라 지속적으로 발전해 왔습니다.
특히 웹페이지에서 사용하는 리소스가 많아지면서 데이터 전송 효율과 연결 처리 성능을 개선하는 방향으로 발전했습니다.
7.1 HTTP/1.1
HTTP/1.1은 오랫동안 널리 사용된 프로토콜 버전입니다.
지속 연결(Keep-Alive)을 활용하여 하나의 TCP 연결을 여러 요청에 재사용할 수 있습니다.
하지만 동일 연결에서 요청과 응답을 처리하는 방식에 제약이 있어 여러 리소스를 효율적으로 전송하는 데 한계가 존재합니다.
7.2 HTTP/2
HTTP/2는 바이너리 프레이밍과 멀티플렉싱(Multiplexing)을 도입하여 하나의 연결에서 여러 요청과 응답을 동시에 처리할 수 있도록 개선했습니다.
또한 헤더 압축을 지원하여 반복적으로 전달되는 HTTP 헤더의 크기를 줄일 수 있습니다.
다만 TCP를 사용하는 환경에서는 패킷 손실이 발생했을 때 전송 계층의 순서 보장 특성으로 인해 여러 스트림이 영향을 받을 수 있습니다.
7.3 HTTP/3
HTTP/3는 TCP 대신 UDP 기반의 QUIC 프로토콜을 사용합니다.
QUIC는 TLS 1.3 보안 기능을 통합하고 스트림별 데이터 전송을 지원하여 TCP 기반 연결에서 발생할 수 있는 일부 지연 문제를 개선합니다.
특히 패킷 손실이 발생했을 때 서로 다른 스트림 사이의 불필요한 대기 현상을 줄일 수 있습니다.
| 구분 | HTTP/1.1 | HTTP/2 | HTTP/3 |
|---|---|---|---|
| 주요 전송 기반 | TCP | TCP | QUIC(UDP 기반) |
| 메시지 표현 | 텍스트 기반 | 바이너리 프레이밍 | 바이너리 프레이밍 |
| 멀티플렉싱 | 제한적 | 지원 | 지원 |
| 헤더 압축 | 기본 제공하지 않음 | HPACK | QPACK |
| TLS 적용 | 선택적 | HTTPS에서 일반적으로 사용 | QUIC에 TLS 1.3 통합 |
| 주요 특징 | 단순하고 널리 호환됨 | 연결 활용 효율 개선 | 지연 및 스트림 처리 개선 |
HTTP 버전이 높다고 해서 모든 환경에서 무조건 빠른 것은 아닙니다. 실제 성능은 네트워크 품질, 서버 설정, 웹사이트 구조 등에 따라 달라집니다.
8. HTTPS 적용이 웹사이트 SEO에 미치는 영향
HTTPS는 웹사이트의 보안을 강화하는 기술이면서 검색엔진 최적화(SEO)에서도 고려해야 할 요소입니다.
구글은 HTTPS 사용 여부를 검색 순위 결정에 활용하는 랭킹 신호 중 하나로 공개한 바 있습니다.
다만 HTTPS를 적용한다고 해서 검색 순위가 자동으로 크게 상승하는 것은 아닙니다.
검색엔진은 콘텐츠의 관련성, 품질, 유용성 등 다양한 요소를 종합적으로 평가합니다.
HTTPS 적용 과정에서 SEO 측면으로 확인해야 할 사항은 다음과 같습니다.
첫째, HTTP에서 HTTPS로 리디렉션을 설정해야 합니다. 기존 HTTP 주소에 접속하는 사용자를 HTTPS 주소로 이동시키는 것이 좋습니다.
둘째, 내부 링크를 점검해야 합니다. 웹사이트 내부 링크가 오래된 HTTP 주소를 사용하고 있다면 HTTPS 주소로 변경하는 것이 좋습니다.
셋째, 캐노니컬 URL을 확인해야 합니다. 동일한 콘텐츠가 HTTP와 HTTPS 주소로 중복 접근되는 경우 검색엔진이 대표 URL을 명확하게 이해할 수 있도록 설정해야 합니다.
넷째, XML 사이트맵을 업데이트해야 합니다. 검색엔진에 제출하는 사이트맵에는 최종적으로 사용되는 HTTPS URL을 포함하는 것이 좋습니다.
다섯째, 혼합 콘텐츠(Mixed Content)를 확인해야 합니다. HTTPS 페이지에서 HTTP로 제공되는 이미지나 스크립트 등을 불러오면 브라우저가 일부 리소스를 차단하거나 보안 문제가 발생할 수 있습니다.
이러한 항목을 점검하면 HTTPS 전환 과정에서 발생할 수 있는 기술적 SEO 문제를 줄이는 데 도움이 됩니다.
9. 워드프레스에서 HTTPS를 적용하는 방법
워드프레스를 운영하는 경우 HTTPS 설정은 초기 웹사이트 구축 단계에서 확인해야 할 중요한 작업입니다.
일반적인 워드프레스 HTTPS 적용 과정은 다음과 같습니다.
- 호스팅 서비스에서 TLS 인증서 발급 및 설치 여부를 확인합니다.
- 서버에서 HTTPS 연결이 정상적으로 작동하는지 확인합니다.
- 워드프레스 관리자 화면의 설정에서 워드프레스 주소와 사이트 주소가 HTTPS로 지정되어 있는지 확인합니다.
- HTTP 요청이 HTTPS로 이동하도록 리디렉션을 설정합니다.
- 기존 콘텐츠의 내부 링크와 이미지 주소를 점검합니다.
- 브라우저 개발자 도구에서 혼합 콘텐츠 오류가 발생하는지 확인합니다.
워드프레스에서 HTTPS를 설정할 때는 서버 인증서 설치와 웹사이트 URL 설정을 구분해야 합니다.
단순히 워드프레스 주소를 https://로 변경한다고 해서 서버에 인증서가 자동으로 설치되는 것은 아닙니다.
또한 주소를 잘못 변경하면 관리자 페이지에 접근하기 어려워질 수 있으므로 변경 전 백업을 확보하는 것이 좋습니다.
일부 호스팅 서비스에서는 무료 TLS 인증서와 자동 갱신 기능을 제공하므로 이를 활용하면 인증서 관리 부담을 줄일 수 있습니다.
10. HTTP와 HTTPS 통신에서 주의해야 할 보안 요소
HTTPS는 전송 구간의 데이터를 보호하지만 웹사이트의 모든 보안 문제를 해결하는 기술은 아닙니다.
안전한 웹사이트 운영을 위해서는 추가적인 보안 관리가 필요합니다.
대표적으로 다음과 같은 사항을 고려해야 합니다.
- TLS 1.2 또는 TLS 1.3과 같은 안전한 프로토콜 버전 사용
- 인증서 유효기간 및 자동 갱신 상태 확인
- 안전하지 않은 암호화 알고리즘 비활성화
- HTTP Strict Transport Security(HSTS) 적용 검토
- 로그인 계정의 강력한 인증 정책 설정
- 웹 서버 및 애플리케이션 보안 업데이트
- 데이터베이스 접근 권한 관리
- 정기적인 백업과 보안 점검
특히 HSTS는 브라우저가 해당 웹사이트에 이후 접속할 때 HTTPS 사용을 강제하도록 안내하는 보안 정책입니다.
다만 HSTS를 잘못 설정하면 하위 도메인이나 인증서 운영에 문제가 발생할 수 있으므로 적용 범위와 운영 환경을 충분히 검토해야 합니다.
11. 결론: HTTP와 HTTPS의 차이를 이해해야 하는 이유
HTTP와 HTTPS는 웹 브라우저와 서버 사이에서 데이터를 주고받기 위한 핵심 통신 기술입니다.
HTTP는 요청과 응답을 기반으로 웹 콘텐츠를 전달하며, HTTPS는 이러한 HTTP 통신에 TLS 암호화를 적용하여 데이터의 기밀성과 무결성을 보호하고 서버 인증을 지원합니다.
또한 HTTP는 HTTP/1.1, HTTP/2, HTTP/3로 발전하면서 연결 처리 효율과 전송 성능을 지속적으로 개선해 왔습니다.
웹사이트를 안정적으로 운영하려면 HTTPS 인증서 설치뿐 아니라 올바른 리디렉션, 보안 설정, 내부 링크 관리, 서버 업데이트 등 다양한 요소를 함께 고려해야 합니다.
특히 워드프레스 블로그나 온라인 서비스를 운영한다면 HTTPS는 사용자 신뢰와 정보 보호, 기술적 SEO를 위해 기본적으로 갖추어야 할 환경입니다.
결국 HTTP와 HTTPS의 프로토콜 구조 및 보안 통신 방식을 이해하는 것은 웹사이트의 통신 원리를 파악하고 안전하고 효율적인 웹 서비스를 운영하기 위한 중요한 기초 지식이라고 할 수 있습니다.